Blindage Cloudflare
un bouclier invisible sur l'e-commerce
Plusieurs boutiques PrestaShop connectées, un serveur directement exposé au web public, des attaques constantes. Objectif : un bouclier invisible mais impénétrable — bots bloqués, injections SQL filtrées, pics DDoS absorbés, vrais clients accélérés.
Le contexte
NOCIKA gère plusieurs boutiques PrestaShop connectées. Le serveur, directement exposé au web public, attirait des attaques constantes : bots de scraping comparant les prix, tentatives d'injection SQL et pics de trafic DDoS.
Chaque attaque réussie ralentissait le serveur et décourageait les vrais clients. L'objectif : un bouclier invisible mais impénétrable, qui ne dégrade jamais l'expérience d'achat.
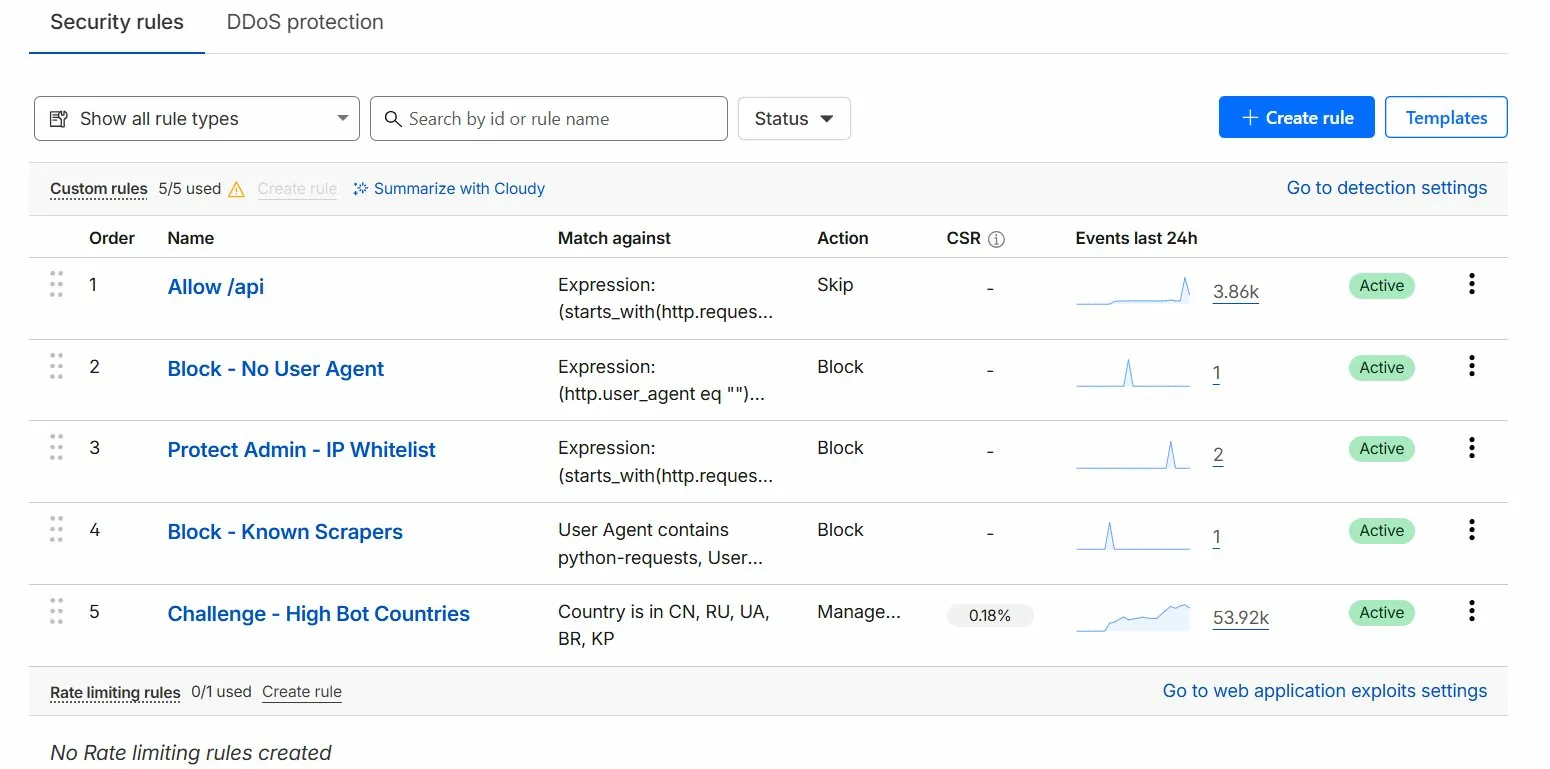
WAF sur-mesure
Pare-feu applicatif bloquant les vulnérabilités spécifiques à PrestaShop : SQLi, XSS, force brute admin.
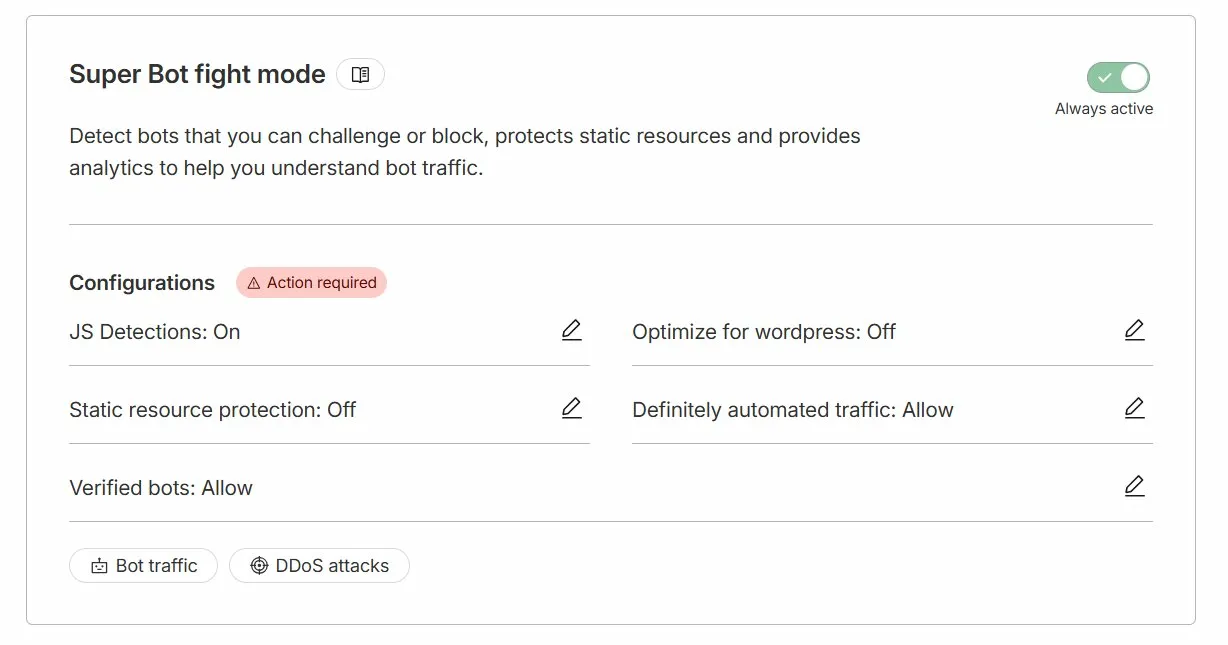
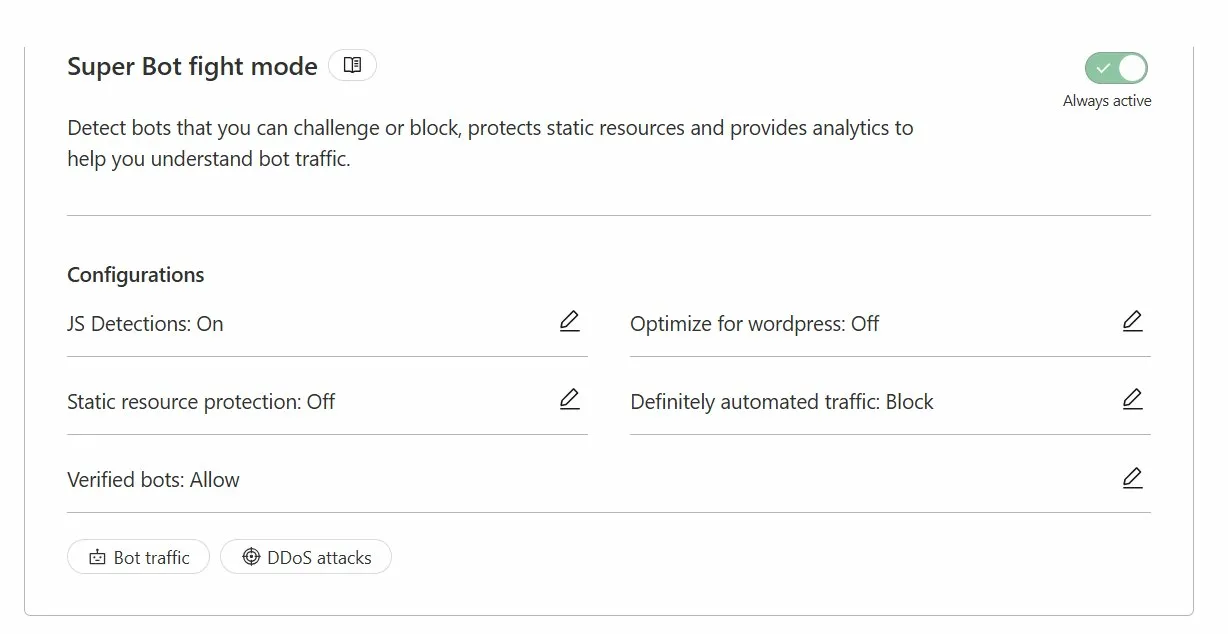
Bot Fight Mode
Défis JavaScript invisibles pour vérifier les visiteurs sans frictionner les vrais clients.
Edge cache & DNS
Images, CSS et JS servis au plus proche de l'utilisateur — le serveur principal souffle.
La bascule
La vulnérabilité initiale
- Serveur directement exposé au web public
- Bande passante consommée par les bots de scraping
- Risque de crash en cas de pic de trafic
Le bouclier en place
- Filtrage par réseau global Anycast
- Bots bloqués heuristiquement, avant l'injection SQL
- Vrais clients accélérés via le cache Edge
Ce qui a été livré
WAF application-specific
Règles WAF strictes ciblant les vulnérabilités PrestaShop : injections SQL, XSS et force brute sur les URLs d'administration.
Bot Fight Mode
Défis invisibles (JavaScript challenges) pour vérifier l'intégrité des visiteurs sans frictionner l'expérience d'achat des vrais clients.
DNS & Edge cache
Enregistrements DNS nettoyés et mise en cache agressive des ressources statiques : plus de 40% de charge retirée au serveur principal.
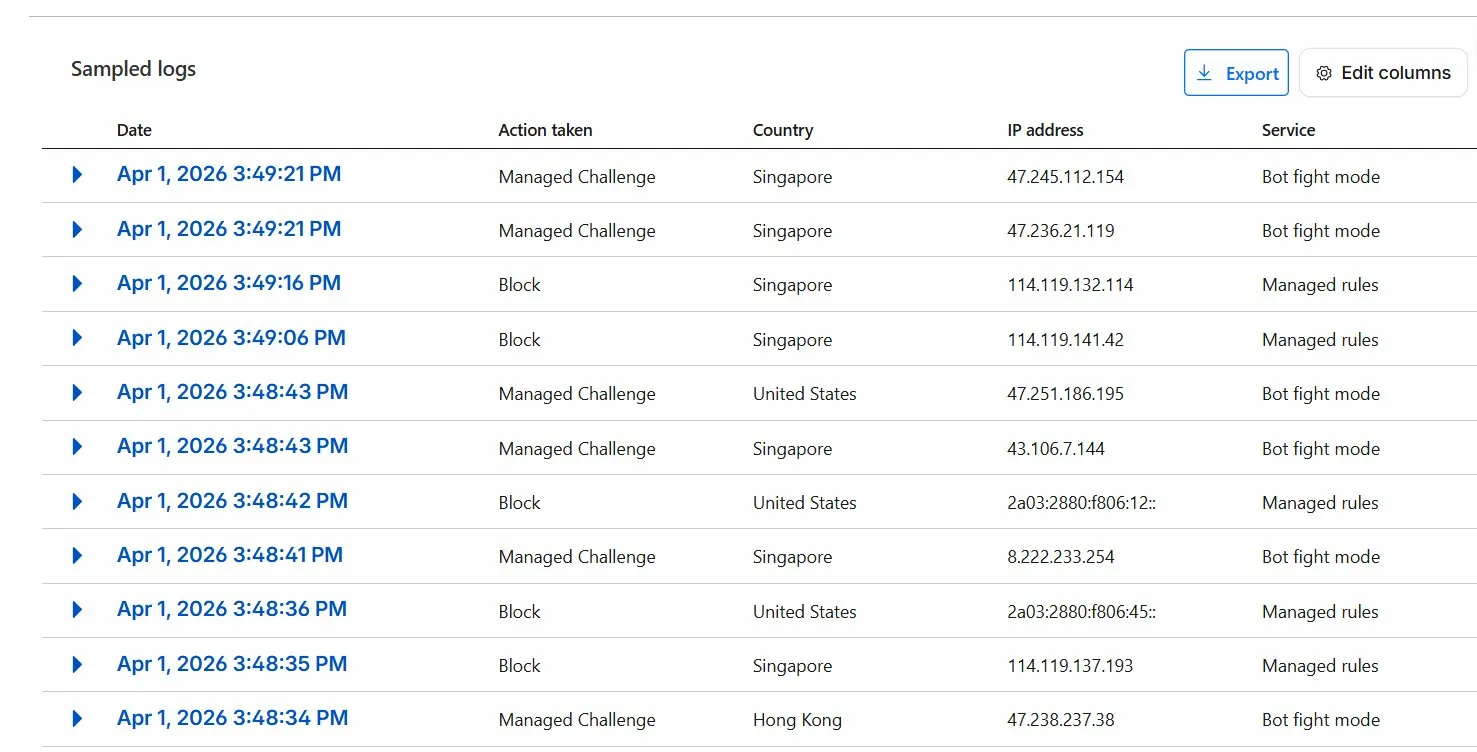
Monitoring & alertes
Surveillance 24/7 et alertes en temps réel : plus de 60 000 requêtes malveillantes bloquées en moins de 24 h par les règles WAF.
Résultats mesurés
Mesures relevées après la mise en place du bouclier Cloudflare.
Protéger votre e-commerce ?
Un audit de sécurité de votre infrastructure pour cartographier les risques.
Demander un audit technique